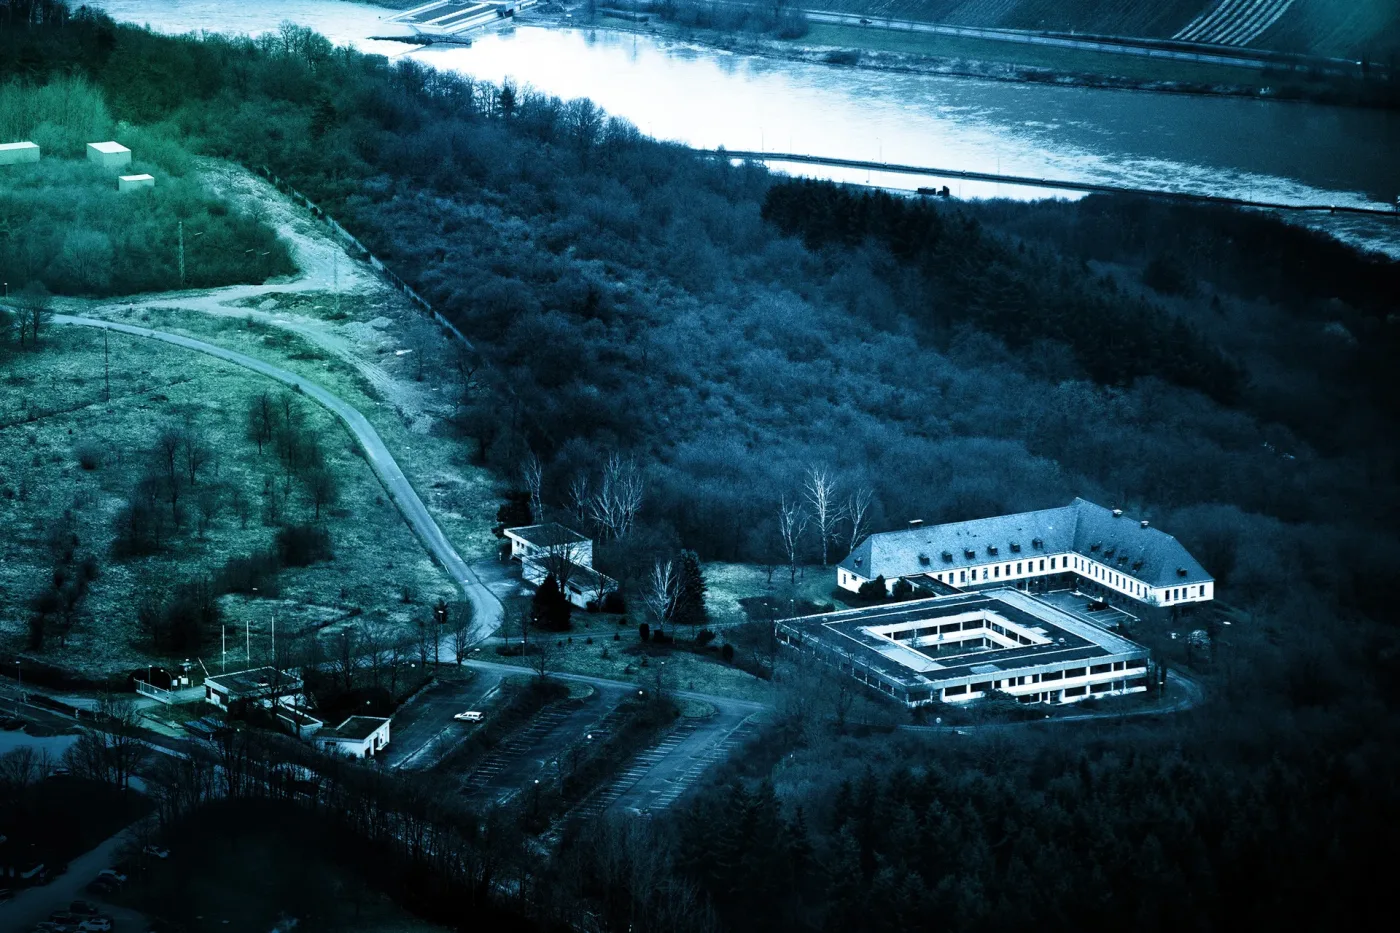
2019 m. rugsėjo 26-osios vakarą Traben-Trarbach miestelyje prie Mozelio vyko operacija, visiškai nederanti prie ramaus vyno krašto vaizdo. Į buvusį karinį kompleksą pajudėjo daugiau kaip 600 pareigūnų. Po žeme jų laukė ne ginklų sandėlis, o šimtai serverių.
Ten veikė „CyberBunker“ – duomenų centras, kurio verslo modelis buvo parduoti klientams ne tik serverio vietą, bet ir kuo didesnę apsaugą nuo teisėsaugos. Ilgus metus jo operatoriai savo paslaugas pristatinėjo kaip „bulletproof hosting“ – hostingą, kuris turėjo išlikti pasiekiamas net tada, kai kiti paslaugų teikėjai klientą jau būtų atjungę.
Šios istorijos esmė nėra vien egzotiškas bunkeris ar tamsiojo interneto legendos. Vokietijos teismams galiausiai teko atsakyti į sudėtingesnį klausimą: kada infrastruktūros tiekėjas nustoja būti neutralus techninis tarpininkas ir tampa nusikalstamos sistemos dalimi?
Esmė
Esmė
Šaltojo karo bunkeris tapo „CyberBunker“ duomenų centru. Kaip slaptas hostingas aptarnavo darknetą ir kodėl 2019 m. jį šturmavo policija.
- Tvirtovė kaip verslo modelis
- Ką reiškė „bulletproof hosting“
- Konfliktas, kuris išgarsino „CyberBunker“
- Antrasis bunkeris Vokietijoje
- Sodininkas ir valytoja tapo akimis bunkerio viduje
- 2019-ųjų reidas
- Byla nebuvo paprasta istorija apie „blogą hostingą“
- Kodėl ši istorija svarbi ir be bunkerio romantikos
Tvirtovė kaip verslo modelis
„CyberBunker“ istorija prasidėjo Nyderlanduose. Vokietijos Federalinio Aukščiausiojo Teismo bylos medžiagoje nurodoma, kad pagrindinis kaltinamasis Herman-Johan Xennt maždaug nuo 2000 m. su bendraminčiais valdė duomenų centrą buvusiame kariniame bunkeryje. Įmonė siūlė klientams serverių talpinimą ir pabrėžė apsaugą nuo valstybės institucijų bei naudotojų anonimiškumą.
Po 2002 m. gaisro bunkeryje ugniagesiai aptiko ekstazio gamybos laboratoriją. Pats hostingo verslas dėl to nesibaigė, tačiau Nyderlandų objektas pateko į teisėsaugos akiratį. Vėliau veikla persikėlė į Vokietiją.

Ką reiškė „bulletproof hosting“
Pats serverių nuomos verslas nėra nusikaltimas. Tačiau 2023 m. Vokietijos Federalinis Aukščiausiasis Teismas, aprašydamas byloje nustatytas aplinkybes, išskyrė tai, kuo „CyberBunker“ modelis buvo ypatingas. Klientams nereikėjo pateikti tikrų asmens duomenų, sutartys galėjo būti sudaromos anonimiškai elektroniniu paštu, o daugiau kaip 90 proc. nuomos mokėjimų buvo atliekami bitkoinais.
Dar svarbiau, teismo medžiagoje nurodyta, kad esminė verslo modelio dalis buvo tęsti svetainių talpinimą net ir gavus konkrečių žinių apie nusikalstamą turinį. Išimtis buvo deklaruojama terorizmui ir seksualinio vaikų išnaudojimo medžiagai. Tokia infrastruktūra buvo patraukli rinkoms ir forumams, kuriems įprastas hostingo tiekėjas būtų tapęs silpniausia grandimi.
Konfliktas, kuris išgarsino „CyberBunker“
Dar prieš Vokietijos bunkerio reidą „CyberBunker“ vardas pasaulyje nuskambėjo dėl 2013 m. konflikto su kovos su šlamštu organizacija „Spamhaus“. Kovo 18 d. prasidėjusi DDoS ataka augo keliais etapais. „Cloudflare“, kuri ėmė saugoti „Spamhaus“, vėliau nurodė, kad su ataka susijęs srautas kai kuriuose aukštesnio lygio tinkluose viršijo 300 Gbit/s – tuo metu tai buvo vienas didžiausių viešai aprašytų tokio tipo incidentų.
Su „CyberBunker“ siejamas Sven Olaf Kamphuis 2013 m. buvo sulaikytas Ispanijoje, o 2016 m. Nyderlanduose pripažintas kaltu dėl savo vaidmens atakoje. Jam skirta 240 dienų laisvės atėmimo bausmė, iš kurių 185 dienos buvo atidėtos; likusią dalį jis jau buvo praleidęs suėmime. Tai svarbus niuansas: ataka nebuvo vieno žmogaus veiksmas, o pats „CyberBunker“ vardas tuo metu jau buvo tapęs infrastruktūros ir interneto aktyvizmo konflikto simboliu.
Techninį 2013 m. incidento mastą išsamiai aprašė „Cloudflare“.
Antrasis bunkeris Vokietijoje
2013 m. su Xennt siejama Nyderlandų organizacija įsigijo buvusį karinį kompleksą Traben-Trarbach mieste, Reino krašte-Pfalce. Federalinio Aukščiausiojo Teismo sprendime nurodoma, kad 13 hektarų teritorijoje buvo penki požeminiai aukštai ir daugiau kaip 300 patalpų. Ten buvo įrengtas naujas „CyberBunker“ duomenų centras.
Vokietijos institucijų duomenimis, jo serveriuose veikė ne viena kriminalinė paslauga. Tarp jų buvo darkneto prekyvietės, kuriose prekiauta narkotikais, klastotėmis ir vogtais duomenimis. Viena žinomiausių – „Wall Street Market“, tuo metu laikyta viena didžiausių nelegalių prekyviečių darknete.
Reino krašto-Pfalco kriminalinės policijos apžvalgoje nurodoma, kad iš šio duomenų centro buvo valdomos ir kitos nusikalstamos veiklos, įskaitant 2016 m. ataką prieš maždaug milijoną „Deutsche Telekom“ maršrutizatorių. Policija tyrimą vykdė kelerius metus.
Sodininkas ir valytoja tapo akimis bunkerio viduje
Vien techninio tinklo stebėjimo nepakako. 2023 m. dokumentiniame filme „Cyberbunker: The Criminal Underworld“ tyrėjai pasakojo, kad į komplekso aplinką buvo infiltruotas slaptas pareigūnas, apsimetęs sodininku. Vėliau prie jo prisidėjo pareigūnė, įdarbinta valytoja.
Pagal filme pateiktus tyrėjų pasakojimus, valytojos vaidmuo suteikė priėjimą prie patalpų, kurio sodininko priedanga nebūtų pateisinusi. Buvo fotografuojamos patalpos, serverių vietos ir kita tyrimui svarbi informacija. Šis epizodas tapo vienu ryškiausių visos operacijos elementų, tačiau jis svarbus ne dėl kino scenarijaus verto efekto – teisėsaugai reikėjo suprasti, kaip patekti į itin saugomą objektą ir užfiksuoti skaitmeninius įrodymus dar iki jų sunaikinimo.
2019-ųjų reidas
2019 m. rugsėjį operacijoje dalyvavo daugiau kaip 600 pareigūnų. Reino krašto-Pfalco kriminalinė policija skelbia, kad buvo sulaikyti septyni įtariamieji ir rasta keli šimtai serverių. Veiksmai tuo pačiu metu vyko ir kitose Europos šalyse.
Vėliau viešai paaiškėjo dar viena operacijos detalė: dalis grupės buvo išviliota iš bunkerio į restoraną. Tai sumažino riziką, kad komplekso gyventojai užsibarikaduos ar spės sunaikinti duomenis. Po reido specialistams prireikė mėnesių vien tam, kad būtų padarytos serverių kriminalistinės kopijos ir pradėtas jų turinio tyrimas.
Reido mastą ir tyrimo rezultatus apibendrina Reino krašto-Pfalco kriminalinės policijos medžiaga.
Byla nebuvo paprasta istorija apie „blogą hostingą“
2020 m. Trierio žemės teisme prasidėjo aštuonių kaltinamųjų procesas. Gynybos esmė buvo paprasta: serverių savininkas nėra tas pats, kas žmogus, parduodantis narkotikus ar vykdantis kibernetinę ataką. Tai ir buvo sudėtingiausia bylos dalis.
2021 m. gruodžio 13 d. Trierio žemės teismas visus aštuonis kaltinamuosius pripažino kaltais dėl dalyvavimo nusikalstamame susivienijime. Pagrindiniam kaltinamajam skirta penkerių metų ir devynių mėnesių laisvės atėmimo bausmė; kiti gavo nuo vienų metų lygtinės bausmės iki ketverių metų ir trijų mėnesių kalėjimo.
2023 m. rugsėjo 12 d. Vokietijos Federalinis Aukščiausiasis Teismas šiuos nuosprendžius iš esmės paliko galioti. Todėl tiksliau būtų sakyti ne tai, kad teismas paskelbė visus duomenų centrų operatorius atsakingais už klientų veiksmus, o tai, kad konkrečioje byloje teismai nustatė organizuotą struktūrą, kurios veiklos tikslas ir techninis modelis buvo sąmoningai saugoti nusikalstamą infrastruktūrą.
Trierio žemės teismas po 2023 m. sprendimo paskelbė, kad kaltinamųjų nuosprendžiai tapo galutiniai.
Kodėl ši istorija svarbi ir be bunkerio romantikos
„CyberBunker“ veikė todėl, kad fizinis saugumas, anonimiškos atsiskaitymo priemonės ir principas nesidomėti klientų veikla buvo sujungti į vieną paslaugą. Tačiau būtent ši kombinacija vėliau tapo ir prokurorų argumentų pagrindu.
Betonas pats savaime nepadarė duomenų centro nepasiekiamo. Tyrėjai sekė tinklo srautą, rinko įrodymus apie klientus, infiltravosi į komplekso kasdienybę ir tik tada surengė reidą. Galiausiai svarbiausias smūgis „CyberBunker“ buvo ne išlaužtos durys, o įrodyta organizacijos struktūra ir jos sąmoningas vaidmuo saugant nusikalstamas paslaugas.

Komentarai